

Unia Europejska powinna rozważyć zakaz stosowania chińskiego oprogramowania i komponentów elektronicznych w krytycznej infrastrukturze energetycznej – uważa Henrik Andersen, prezes duńskiego producenta turbin wiatrowych Vestas. Zaproponował także, aby około połowy europejskich instalacji wiatrowych pochodziło z produkcji na terenie UE. Jego postulaty pojawiają się w czasie prac nad unijnymi przepisami dotyczącymi cyberbezpieczeństwa i bezpieczeństwa dostaw technologii.
Vestas chce ograniczeń dla chińskich technologii
W rozmowie z Reutersem Henrik Andersen opowiedział się za ograniczeniem wykorzystywania chińskich technologii zawierających oprogramowanie w infrastrukturze energetycznej. Jego zdaniem operatorzy powinni zachować pełną kontrolę nad urządzeniami, od których zależy produkcja i przesył energii elektrycznej.
Prezes Vestas zwrócił uwagę, że instalacje budowane obecnie mogą pracować przez 30–50 lat. W tak długim okresie istotne staje się nie tylko pochodzenie urządzeń, lecz także to, kto może aktualizować ich oprogramowanie i uzyskiwać dostęp do systemów sterowania.
Andersen zaproponował również, aby około połowy instalacji wiatrowych w Europie pochodziło z europejskiej produkcji. Zaznaczył jednak, że oprogramowanie i systemy sterowania powinny być oceniane oddzielnie. Nie opowiedział się za całkowitym wykluczeniem chińskich komponentów z rynku.
Dlaczego dostęp do oprogramowania ma znaczenie
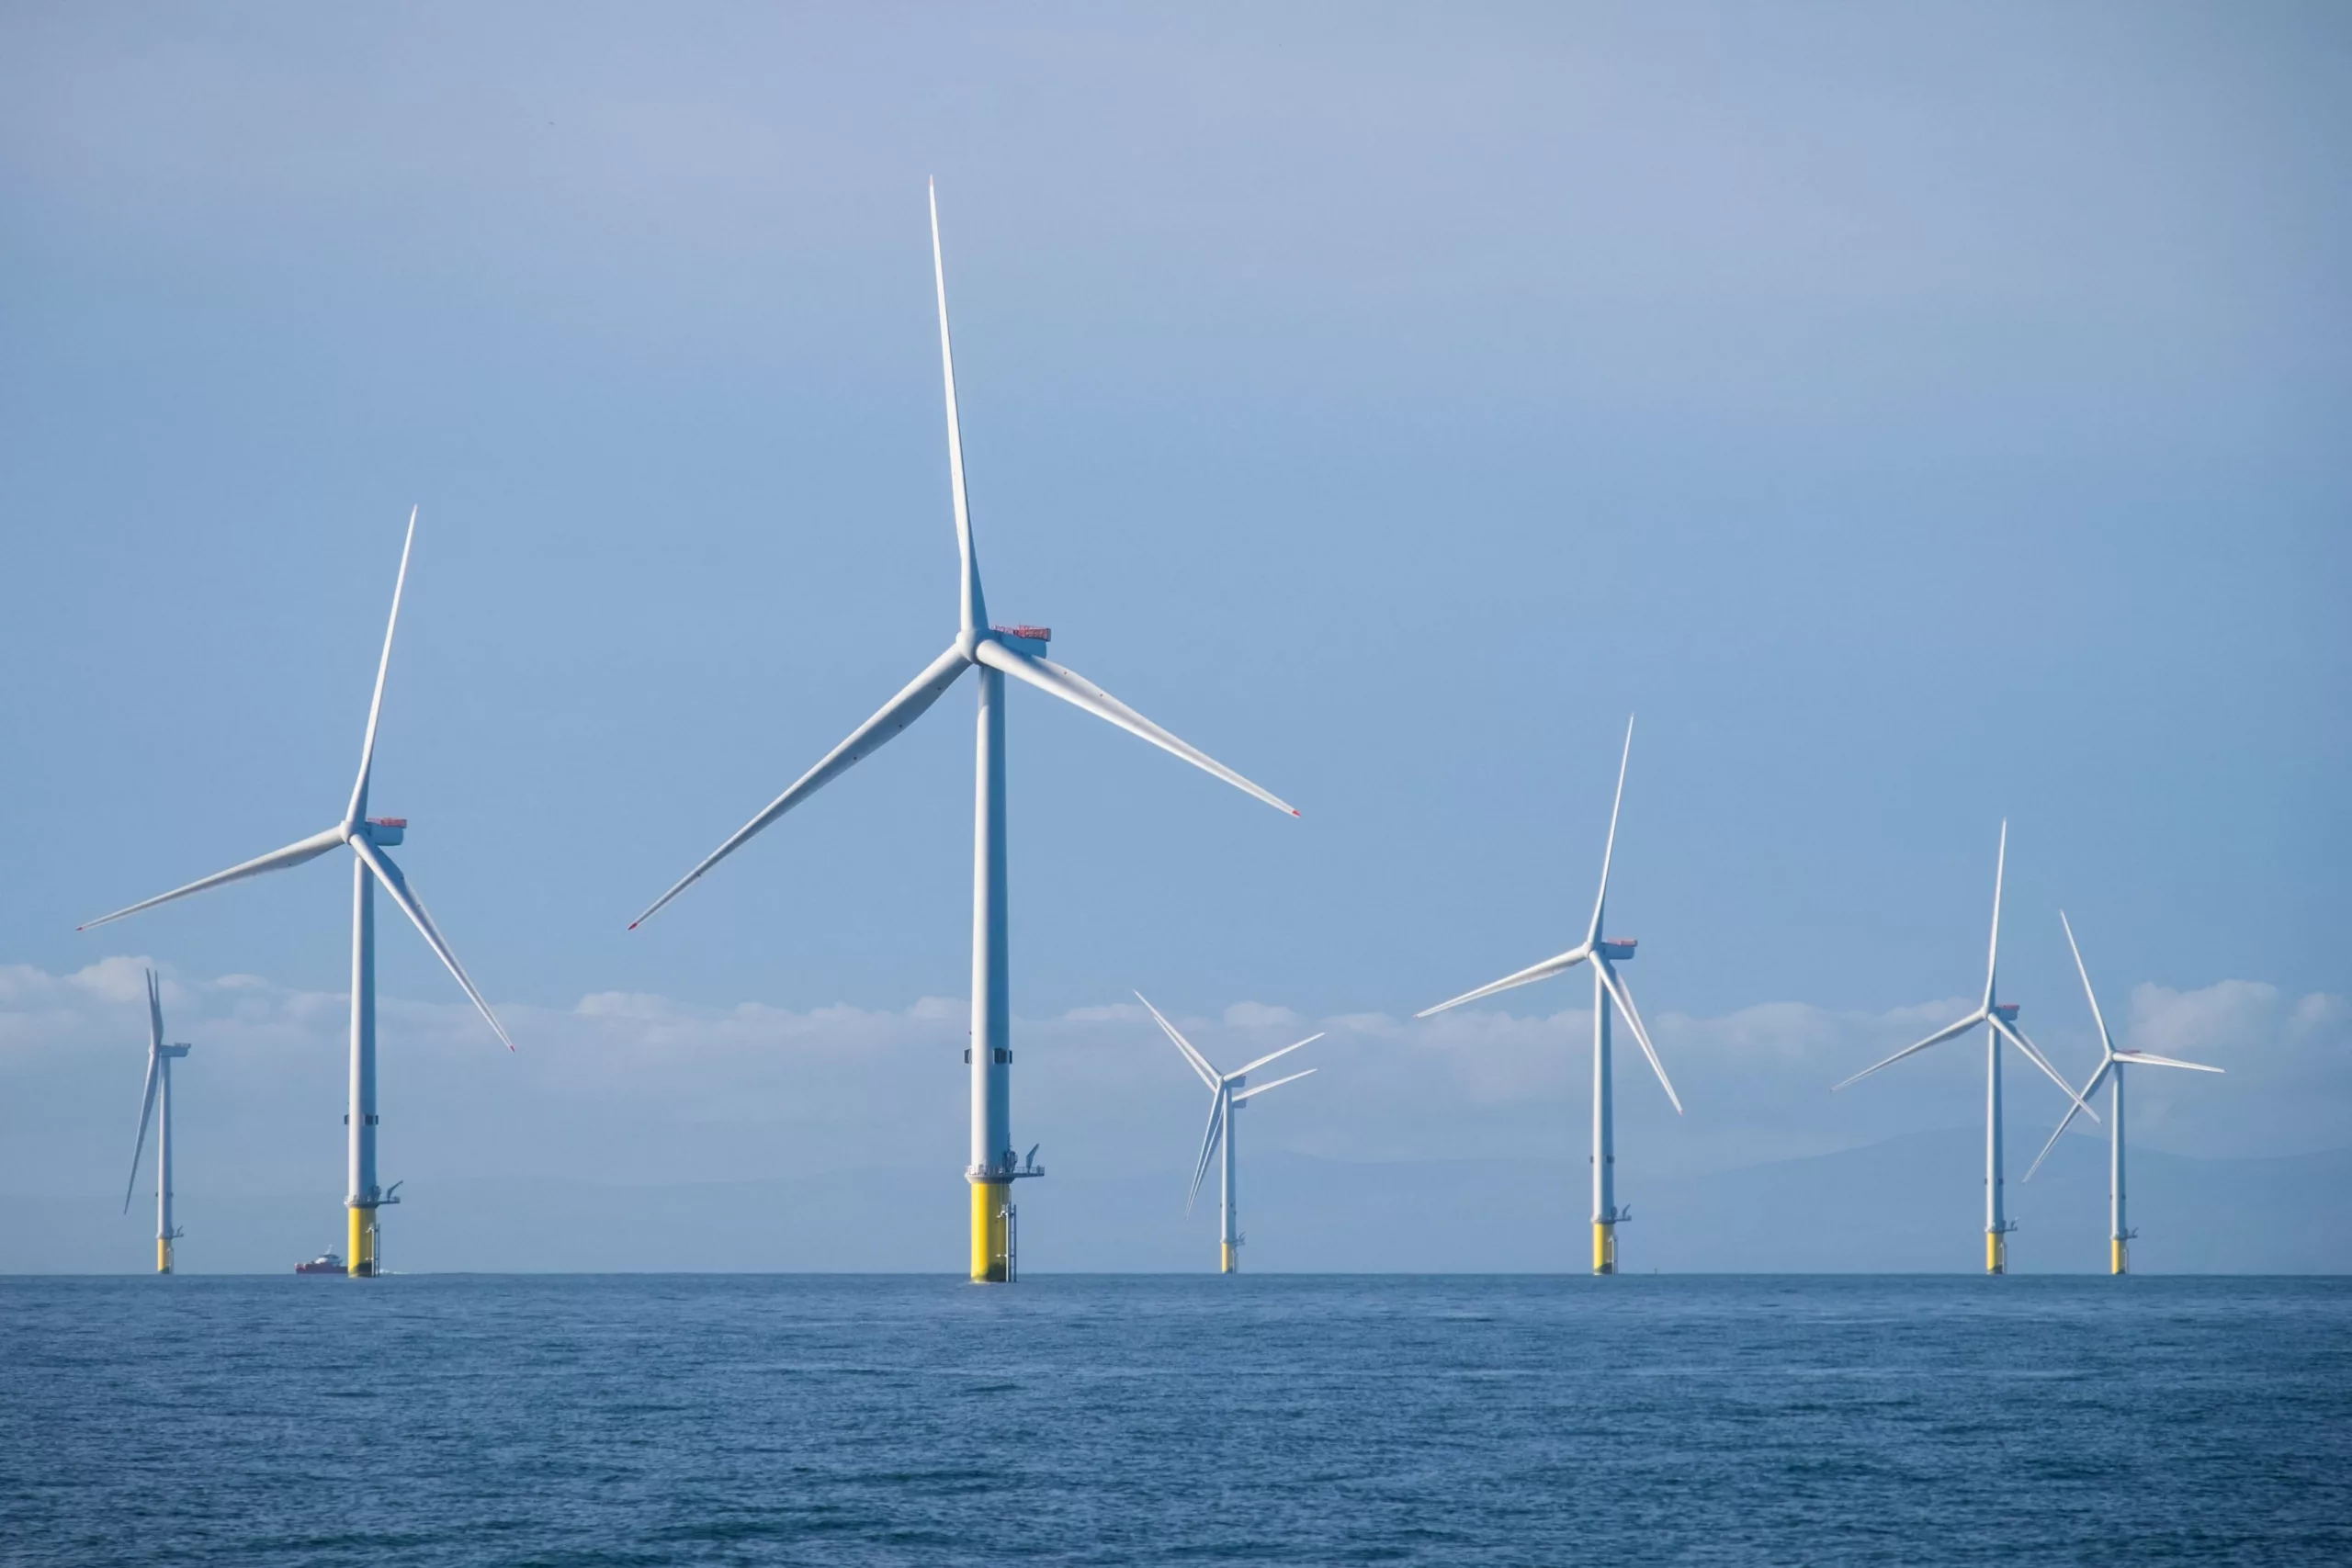
Nowoczesna turbina wiatrowa jest sterowana przez systemy elektroniczne, które odpowiadają między innymi za ustawienie łopat, kierunek gondoli, pracę generatora oraz reakcję na warunki pogodowe i parametry sieci.
Zdalny monitoring pozwala producentowi lub operatorowi analizować dane z czujników i wykrywać nieprawidłowości. Aktualizacje oprogramowania służą usuwaniu błędów, poprawianiu zabezpieczeń i dostosowywaniu pracy urządzeń do nowych wymagań technicznych.
Możliwość zdalnego dostępu wymaga jednak odpowiednich zabezpieczeń. Nieuprawniona zmiana ustawień lub instalacja zmodyfikowanego oprogramowania mogłaby zakłócić produkcję energii, doprowadzić do zatrzymania turbiny albo umożliwić pozyskanie danych operacyjnych.
Samo istnienie takiego ryzyka nie oznacza, że chińskie turbiny zostały wykorzystane do przeprowadzenia cyberataków. Nie przedstawiono wiarygodnych dowodów potwierdzających podobne zdarzenia w odniesieniu do urządzeń Ming Yang.
Istotne jest również rozróżnienie między przechowywaniem danych a dostępem do systemów sterowania. Serwery znajdujące się w Europie nie wykluczają technicznej możliwości zdalnego zarządzania urządzeniem. O bezpieczeństwie decydują między innymi uprawnienia użytkowników, procedury aktualizacji i kontrola dostępu.
Chiny ograniczyły dostęp Vestas do własnych turbin
Andersen wskazał, że chińskie władze już wcześniej wprowadziły ograniczenia dotyczące zagranicznych producentów. Według jego relacji Vestas utracił możliwość monitorowania czujników swoich turbin i zdalnego aktualizowania ich oprogramowania z Europy.
Chińska administracja uzasadniała takie rozwiązania ryzykiem dla bezpieczeństwa sieci elektroenergetycznej. Prezes Vestas uważa, że Unia powinna stosować porównywalne zasady wobec dostawców działających na jej rynku.
Wypowiedź Andersena ma również wymiar gospodarczy. Vestas konkuruje z chińskimi producentami turbin, którzy starają się zwiększać sprzedaż w Europie. Ewentualne ograniczenia mogłyby poprawić pozycję europejskich dostawców, choć jednocześnie zmniejszyłyby wybór urządzeń dostępnych dla inwestorów.
Dla deweloperów farm wiatrowych znaczenie miałaby przede wszystkim konkurencja cenowa i dostępność technologii. Ograniczenie liczby dostawców mogłoby zwiększyć koszty części projektów, zwłaszcza gdyby europejskie fabryki nie były w stanie szybko zaspokoić zapotrzebowania.
Ming Yang zapewnia o kontroli operatorów nad turbinami
Chińska firma Ming Yang przekazała Reutersowi, że dane z jej turbin są przechowywane lokalnie w Europie, a operatorzy zachowują pełną kontrolę nad urządzeniami. Spółka zapewnia, że zdalny dostęp wymaga wyraźnej zgody operatora.
Ming Yang deklaruje poparcie dla jednakowych wymagań cyberbezpieczeństwa wobec wszystkich producentów. Opowiada się jednak za indywidualną oceną dostawców i weryfikacją stosowanych zabezpieczeń, zamiast wykluczania przedsiębiorstw na podstawie kraju pochodzenia.
Są to deklaracje producenta, a nie wyniki niezależnego audytu przedstawionego w materiale Reutersa.
Obawy dotyczące bezpieczeństwa chińskich urządzeń wpłynęły już na konkretne inwestycje. W 2025 r. niemiecki deweloper wycofał Ming Yang z projektu na Morzu Północnym. W marcu 2026 r. władze Wielkiej Brytanii poinformowały, że ze względów bezpieczeństwa nie będą wspierać stosowania turbin tej firmy w brytyjskich morskich farmach wiatrowych.
Unia pracuje nad nowymi przepisami
20 stycznia 2026 r. Komisja Europejska przedstawiła projekt zmienionego aktu o cyberbezpieczeństwie, określanego jako Cybersecurity Act 2. Propozycja ma zwiększyć bezpieczeństwo łańcuchów dostaw technologii informacyjno-komunikacyjnych i umożliwić ograniczanie ryzyka związanego z dostawcami z państw trzecich.
Projekt przewiduje nowe mechanizmy oceny dostawców, uwzględniające również zagrożenia pozatechniczne. Ma to znaczenie dla infrastruktury, której działanie zależy od oprogramowania, usług cyfrowych i zewnętrznego serwisowania.
Nie oznacza to jednak, że Komisja Europejska przyjęła propozycję prezesa Vestas. Projekt przepisów nie jest ogólnym zakazem stosowania chińskich turbin wiatrowych, a ostateczny zakres regulacji zależy od przebiegu procesu legislacyjnego.
Obowiązująca już dyrektywa NIS2 wymaga od objętych nią podmiotów zarządzania ryzykiem cyberbezpieczeństwa, w tym bezpieczeństwem łańcucha dostaw. Nie ustanawia zakazu korzystania z turbin określonego chińskiego producenta.
Równolegle Unia wprowadza rozwiązania wspierające produkcję technologii niskoemisyjnych w Europie. Net-Zero Industry Act przewiduje uwzględnianie kryteriów pozacenowych, takich jak odporność łańcuchów dostaw, cyberbezpieczeństwo i bezpieczeństwo danych, w określonych procedurach dotyczących technologii niskoemisyjnych.
W marcu 2026 r. Komisja przedstawiła również projekt Industrial Accelerator Act, mający wspierać rozwój europejskiego przemysłu. Żadna z tych inicjatyw nie wprowadza automatycznie postulowanego przez Andersena wymogu, aby połowa instalacji wiatrowych była produkowana w UE.
Spór o rynek europejski i bezpieczeństwo energetyczne
Chińskie Ministerstwo Handlu krytykowało proponowane zmiany w unijnych przepisach o cyberbezpieczeństwie. Pekin uważa, że ograniczenia wobec zagranicznych dostawców mogą naruszać zasadę neutralności technologicznej i zaszkodzić wymianie handlowej między Chinami a UE. Zapowiadał także możliwość zastosowania środków odwetowych.
Komisja Europejska w dokumentach dotyczących bezpieczeństwa energetycznego wskazuje na zagrożenia związane z cyfryzacją infrastruktury wiatrowej i słonecznej. Wśród rozpatrywanych scenariuszy znajdują się manipulowanie produkcją energii, nieuprawniony dostęp do danych oraz możliwość zdalnego zakłócania pracy instalacji.
W praktyce znaczenie będą miały wymagania dotyczące dostępu do systemów sterowania, audytu oprogramowania i zarządzania aktualizacjami. Dla operatorów farm wiatrowych istotna jest także możliwość utrzymania urządzeń po zakończeniu współpracy z pierwotnym dostawcą. Brak dostępu do poprawek bezpieczeństwa lub konieczność wymiany systemów sterowania może zwiększać koszty eksploatacji przez wiele lat.
Źródła
Reuters, Stine Jacobsen, „Vestas boss calls for tougher EU rules on Chinese software in wind sector”, 17 listopada 2026 r.
Komisja Europejska, projekt Cybersecurity Act 2, 20 stycznia 2026 r., COM(2026) 11.
Komisja Europejska, Industrial Accelerator Act, 4 marca 2026 r., COM(2026) 100.
Rozporządzenie (UE) 2024/1735 – Net-Zero Industry Act.
Dyrektywa (UE) 2022/2555 – NIS2.
Komisja Europejska, komunikat COM(2026) 501 dotyczący bezpieczeństwa energetycznego.