

Przedsiębiorca może naruszyć prawo nie tylko dlatego, że nie wdrożył wymaganych procedur, lecz również dlatego, że stosuje je zbyt szeroko. Potwierdza to sprawa ING Banku Śląskiego, w której Wojewódzki Sąd Administracyjny oddalił skargę banku na decyzję Prezesa UODO nakładającą ponad 18,4 mln zł kary za nieuzasadnione kopiowanie dokumentów tożsamości. Spór ujawnia problem znacznie szerszy niż ochrona danych osobowych: czy przedsiębiorstwo, powołując się na obowiązek zapewnienia bezpieczeństwa i zgodności z przepisami, może tworzyć procedury ingerujące w prawa klientów bardziej, niż jest to rzeczywiście konieczne?
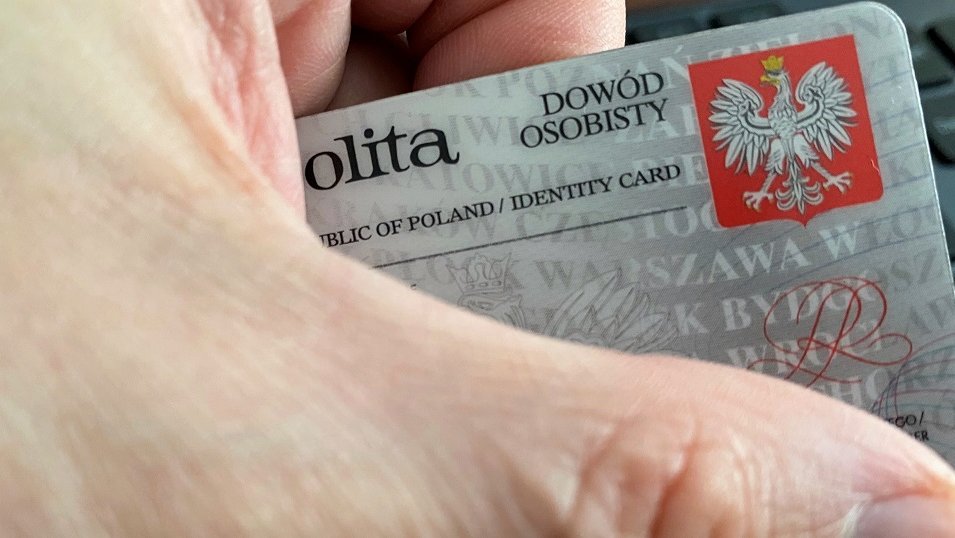
Przestrzeganie prawa nie daje nieograniczonej swobody działania. 23 października 2026 r. Wojewódzki Sąd Administracyjny w Warszawie oddalił skargę ING Banku Śląskiego na decyzję Prezesa Urzędu Ochrony Danych Osobowych, nakładającą karę w wysokości 18 416 400 zł. Informację o rozstrzygnięciu UODO opublikował 2 listopada. Wyrok nie jest prawomocny, a bank zapowiedział jego zaskarżenie. Sprawa dotyczy praktyki stosowanej w latach 2019-2020, kiedy bank kopiował dokumenty tożsamości klientów i potencjalnych klientów. Jak ustalił organ nadzorczy, czynności te podejmowano również w sytuacjach, w których nie wykazano ich związku z obowiązkami wynikającymi z przepisów o przeciwdziałaniu praniu pieniędzy i finansowaniu terroryzmu. Przykładem było skanowanie dokumentów przy rozpatrywaniu reklamacji dotyczących bankomatów. Bank uzasadniał przyjęte rozwiązania koniecznością realizacji obowiązków wynikających z ustawy AML. Prezes UODO zakwestionował jednak praktykę polegającą na kopiowaniu dokumentów bez uprzedniej oceny, czy w konkretnej sytuacji jest to niezbędne.
Nie oznacza to, że bankom nie wolno kopiować dokumentów tożsamości. Przepisy dopuszczają takie działania w określonych okolicznościach. Problemem stało się przekształcenie uprawnienia służącego realizacji konkretnego obowiązku w szeroko stosowaną procedurę organizacyjną. W tym właśnie tkwi najważniejszy aspekt sprawy. Przedsiębiorca może działać z zamiarem przestrzegania prawa, a mimo to naruszać inne obowiązujące go regulacje. Co więcej, źródłem naruszenia może być nie jednostkowe działanie pracownika, lecz formalnie zatwierdzona i konsekwentnie wykonywana procedura.
Gdy wyjątek staje się regułą. Współczesne przedsiębiorstwa funkcjonują w coraz bardziej złożonym otoczeniu regulacyjnym. Muszą identyfikować klientów, przeciwdziałać oszustwom, zapewniać bezpieczeństwo informacji, dokumentować transakcje, kontrolować ryzyka oraz wykazywać organom nadzorczym zgodność swoich działań z prawem. Naturalną odpowiedzią organizacyjną jest standaryzacja postępowania. Z perspektywy zarządzania przedsiębiorstwem jednolita procedura ma niewątpliwe zalety. Ogranicza uznaniowość pracowników, ułatwia kontrolę wewnętrzną i pozwala wykazać, że określone czynności były rzeczywiście wykonywane. Powstaje jednak pytanie, czy procedura, która zapewnia organizacji większą wygodę i przewidywalność, zawsze pozostaje zgodna z granicami uprawnień wynikających z przepisów. Nie musi tak być. Jeżeli ustawa uzależnia zastosowanie określonego środka od charakteru transakcji, poziomu ryzyka albo rzeczywistej potrzeby, przedsiębiorca nie powinien zastępować tych przesłanek automatyczną regułą obejmującą wszystkie przypadki. W przeciwnym razie rozwiązanie, które miało ograniczać ryzyko naruszenia prawa, samo zaczyna takie ryzyko generować. W sprawie ING istotne znaczenie miała właśnie relacja między obowiązkiem identyfikacji klienta a zakresem danych pozyskiwanych w tym celu. Samo istnienie obowiązków wynikających z ustawy AML nie oznacza, że każda czynność wykonywana przez bank uzasadnia kopiowanie dokumentu tożsamości. Jest to rozróżnienie o podstawowym znaczeniu: uprawnienie do zastosowania określonego środka nie jest równoznaczne z obowiązkiem jego stosowania w każdym przypadku.
Dwie ustawy nie muszą pozostawać ze sobą w konflikcie. Na pierwszy rzut oka podobne sprawy mogą sprawiać wrażenie kolizji między regulacjami. Jedna ustawa wymaga identyfikacji klienta i dokumentowania określonych czynności, druga nakazuje ograniczanie zakresu przetwarzanych danych osobowych. W rzeczywistości nie zawsze występuje tu sprzeczność. Przepisy o przeciwdziałaniu praniu pieniędzy określają obowiązki instytucji oraz środki, które mogą lub powinny być stosowane dla ich realizacji. RODO wymaga natomiast istnienia odpowiedniej podstawy prawnej przetwarzania, zgodności działania z jego celem oraz ograniczenia danych do tego, co niezbędne. Przepisy szczególne mogą stanowić podstawę przetwarzania określonych danych, ale nie wyłączają automatycznie pozostałych zasad ich ochrony. Istotne znaczenie ma art. 5 ust. 1 lit. c RODO, ustanawiający zasadę minimalizacji danych. Zgodnie z nią dane powinny być adekwatne, stosowne oraz ograniczone do tego, co niezbędne do celów, w których są przetwarzane. Nie chodzi zatem wyłącznie o ustalenie, czy przedsiębiorca ma prawo żądać określonych informacji. Równie ważne jest pytanie, czy rzeczywiście potrzebuje ich w danym zakresie i w związku z konkretną czynnością. Można przecież zgodnie z prawem ustalić tożsamość osoby, a jednocześnie bez wystarczającego uzasadnienia utrwalić znacznie szerszy zestaw informacji zawartych w jej dokumencie. Podobnie samo okazanie dokumentu tożsamości i jego skopiowanie nie są czynnościami prawnie równoważnymi. Kopia tworzy dodatkowy zbiór danych, który następnie podlega przechowywaniu, zabezpieczaniu, udostępnianiu i ewentualnemu usuwaniu. Każda z tych operacji ma znaczenie z punktu widzenia odpowiedzialności administratora.
Compliance nie może być oderwane od celu regulacji. Najbardziej interesujący w tej sprawie jest jednak problem sposobu rozumienia zgodności regulacyjnej. W wielu przedsiębiorstwach compliance utożsamiane jest przede wszystkim z posiadaniem procedur, dokumentowaniem czynności i możliwością wykazania, że pracownicy postępowali zgodnie z wewnętrznymi instrukcjami. Takie podejście bywa niewystarczające. Procedura nie jest samodzielnym źródłem uprawnienia przedsiębiorcy. Nie może rozszerzać zakresu ingerencji w prawa klientów, pracowników czy kontrahentów ponad to, na co pozwalają przepisy. Jeżeli organizacja przyjmie błędną interpretację obowiązku ustawowego, konsekwentne stosowanie wynikającej z niej procedury nie usuwa problemu. Przeciwnie, może prowadzić do jego zwielokrotnienia. Pojedyncza nieprawidłowość może mieć ograniczony zasięg. Nieprawidłowo zaprojektowana procedura, stosowana przez setki pracowników wobec tysięcy klientów, przekształca ten sam błąd w praktykę o charakterze systemowym. To właśnie stanowi jedno z największych ryzyk regulacyjnych dużych organizacji. Nie wystarczy wykazać, że określone działanie zostało przewidziane w regulaminie, zaakceptowane przez kierownictwo i wykonywane zgodnie z instrukcją. Konieczne jest jeszcze ustalenie, czy sama instrukcja odpowiada obowiązującemu prawu. Z perspektywy odpowiedzialności przedsiębiorcy istotne jest więc nie tylko przestrzeganie procedur, ale również jakość decyzji prawnych, na których zostały one oparte.
Problem wykracza daleko poza sektor bankowy. Choć rozstrzygnięcie dotyczy instytucji finansowej, podobne mechanizmy występują w wielu innych sektorach gospodarki. Przedsiębiorstwa uzasadniają gromadzenie danych potrzebą przeciwdziałania nadużyciom, zabezpieczenia transakcji, weryfikacji kontrahentów czy ochrony własnego majątku. Cele te mogą być w pełni uzasadnione, ale nie przesądzają jeszcze o dopuszczalności każdego zastosowanego środka. Przykładowo przedsiębiorca może potrzebować potwierdzenia tożsamości osoby uprawnionej do odbioru towaru o znacznej wartości. Nie oznacza to automatycznie, że powinien przechowywać kopię jej dowodu osobistego. Podobne pytania pojawiają się przy weryfikacji osób reprezentujących kontrahentów, przyznawaniu dostępu do obiektów przemysłowych czy obsłudze reklamacji. Nie można jednak mechanicznie przenosić oceny konkretnej praktyki bankowej na wszystkie te sytuacje. Każda z nich wymaga ustalenia odrębnej podstawy prawnej i rzeczywistej niezbędności przetwarzania danych. Wspólny pozostaje natomiast problem organizacyjny: przedsiębiorstwa mają skłonność do zastępowania indywidualnej oceny ryzyka rozwiązaniem jednolitym, nawet gdy przepisy wymagają bardziej zróżnicowanego postępowania. Taka standaryzacja może być szczególnie niebezpieczna wtedy, gdy określona czynność jest wykonywana masowo, a jej zasadność nie podlega już rzeczywistej weryfikacji.
Czy nadmierna ostrożność może być naruszeniem należytej staranności? Przedsiębiorcy często wychodzą z założenia, że w obszarze bezpieczeństwa i zgodności z regulacjami lepiej zrobić więcej niż mniej. Takie podejście wydaje się racjonalne, zwłaszcza gdy za niewykonanie obowiązków grożą wysokie sankcje administracyjne. Nie zawsze jednak większa liczba czynności oznacza wyższy poziom zgodności z prawem. Nadmierne pozyskiwanie danych może zwiększać ryzyko ich nieuprawnionego ujawnienia. Rozbudowana dokumentacja może prowadzić do przetwarzania informacji, które nie są potrzebne do realizacji danego celu. Automatyczne stosowanie środków bezpieczeństwa może z kolei prowadzić do nieproporcjonalnej ingerencji w prawa osób, których te środki dotyczą. W tym kontekście należyta staranność nie polega na maksymalizacji liczby zabezpieczeń, lecz na właściwym doborze środków do konkretnego obowiązku i rzeczywistego ryzyka. Ma to również wymiar korporacyjny. Zarząd odpowiada za organizację działalności przedsiębiorstwa i stworzenie odpowiednich mechanizmów kontroli wewnętrznej. Nie oznacza to automatycznej osobistej odpowiedzialności członków zarządu za każde naruszenie przepisów o ochronie danych. Może jednak powstać pytanie, czy przyjęty model zarządzania ryzykiem regulacyjnym zapewniał prawidłową identyfikację obowiązków oraz ocenę proporcjonalności stosowanych rozwiązań. Innymi słowy, problem nie zawsze sprowadza się do tego, czy pracownicy przestrzegali procedur. Niekiedy istotniejsze jest ustalenie, dlaczego przedsiębiorstwo przyjęło określoną procedurę i czy decyzja ta została poprzedzona wystarczającą analizą prawną.
Odpowiedzialność za bezpieczeństwo wymaga również umiejętności wyznaczania granic. Sprawa ING Banku Śląskiego nie oznacza zakwestionowania obowiązków wynikających z ustawy AML ani potrzeby skutecznej identyfikacji klientów. Pokazuje natomiast, że realizacja obowiązków regulacyjnych musi pozostawać w granicach wyznaczonych przez prawo. Rozstrzygnięcie WSA nie jest prawomocne, a ostateczna ocena sprawy może jeszcze należeć do Naczelnego Sądu Administracyjnego. Nie zmienia to znaczenia problemu, który ujawnił się w toku postępowania. W przedsiębiorstwach coraz większą rolę odgrywają rozbudowane systemy compliance, procedury bezpieczeństwa i automatyczne mechanizmy kontroli. Ich rozwój jest naturalną konsekwencją rosnącej liczby regulacji. Nie można jednak przyjmować, że każda procedura służąca bezpieczeństwu jest z tego powodu prawnie uzasadniona. Przedsiębiorca powinien umieć wykazać nie tylko, jaki obowiązek realizuje, lecz także dlaczego wybrał określony sposób jego wykonania i dlaczego zakres zastosowanych środków jest niezbędny.
Największym paradoksem współczesnego compliance jest to, że organizacja może naruszyć prawo właśnie dlatego, że zbyt szeroko rozumie obowiązek jego przestrzegania. Dobrze zaprojektowany system zgodności nie polega więc na tworzeniu możliwie największej liczby procedur. Jego istotą jest prawidłowe wyznaczenie granic działania przedsiębiorstwa – również wtedy, gdy działa ono w imię bezpieczeństwa.